
ボリュームが大きくなってきています…現在、ネットワーク層のICMPプロトコルについて第二回目の記事を書いています。次回の記事もぜひご覧ください!!
Ⅰ. 概要
ネットワークこれは、物理的な側面からそれ以外の側面まで、通信プロセス全体を包括する概念であり、ネットワークの種類は規模によって異なります。 LAN(Local Area Network)通常、300m未満の通信線で接続されています PC メインフレームMain Frame)そしてワークステーションのセットです。 MAN(Metropolitan Area Network)は LAN高速バックボーンへBackbone)束の形で LAN 高いデータ転送速度を実現します。 WAN(Wide Area Network)地理的に分散したネットワークです LAN幅広いエリアで構成できます。ネットワークの種類はデータの伝送方法によって異なり、回線型とパケットスイッチング型のネットワークがあります。ここではパケットスイッチング型のネットワークについて見ていきましょう。 プロトコルこの場合 OSI(Open System Interconnection) 7層さまざまなプロトコルを設定することはできますが、プロトコルの基本的な概念、機能、および種類を理解し、データリンク層、ネットワーク層、およびトランスポート層のプロトコルについて詳しく学ぶことが重要です。残りの三つの層、表現層およびアプリケーション層のプロトコルについては、後で取り上げます。
II. ネットワークとタイプ
ネットワーク (NetWork) は、グリッドを表すNetと、仕事を表すWorkを組み合わせた言葉で、グリッドのように密接に広範に相互接続されていることを意味します。IT業界でよく使われる言葉ですが、コンピューター (PC) とスマートフォンの普及により、ほとんどの人が知っているほど広く知られています。簡単に言えば、ネットワークとは、二つ以上のコンピューターやスマートフォンを接続する通信ネットワークです。ネットワークの種類は、規模やデータの伝送方法によって分類されます。規模に基づいて、LAN(Local Area Network)、MAN(Metropolitan Area Network)、およびWAN(Wide Area Network) と分類されます。
LAN(ローカルエリアネットワーク)
LAN は、一般に、自宅でインターネットを利用するときに考えるとわかりやすい。通常、300M以下の通信回線で接続されており、つまり、正確に伝送できる電流や無線信号の範囲は、家の中では良好ですが、外ではそうではありません。1980年代初頭に、ゼロックスの研究所でコンピュータ接続方法としてイーサネット (Ethernet) を実用化した結果、高速通信ネットワークとなった です。
MAN(メトロポリタン・エリア・ネットワーク)
LAN高速で 核 (Backbone)束の形で LAN 高いデータ転送速度を実現します。バックボーンとは、他のネットワークセットに高帯域幅の大きなパイプラインを介して接続された小さなネットワークの集合です。通常、範囲は都市や大規模なキャンパスを接続するものと考えられます。
WAN(ワイドエリアネットワーク)
地理的に分散した通信ネットワークを長距離で接続できるネットワークです。地域、国、大陸間などの長距離接続が可能なネットワークで、Google や Netflix などのサービスにアクセスすることができます。
ネットワーク伝送方法は、 ライン切り替えネットワーク (Circuit Switched Network)と パケット交換ネットワークPacket Switched Network)確かにありますが、実際にパケット交換ネットワークを使用しているので、その概念を理解するだけで十分です。パケット交換ネットワークとは、送信したい情報を送信するネットワークです。 パケット要求を提出するユーザは、要求を小さな単位に分割し、送信元と受信先のアドレスをパケットに挿入して、パケットスイッチングネットワークに送信します。 パケットスイッチルータはパケット内のアドレスを確認し、ネットワークの状況に応じて複数のルートを使用して最終的な宛先に転送します。を通じて 伝送可能です。通信パスは指定されていません。
※ ここでの送信元アドレスと宛先アドレスは、後で説明するIPアドレスを指しますが、IPアドレスはMACアドレスと共に送信されます。
Ⅲ. OSI (Open System Interconnection) の 7 層モデル
これは無効な画像です。図は次のとおりです OSI(Open System Interconnection) 7層構造彼はそれを表現した。 OSI レイヤ 7 は、ネットワーク通信の 7 つの段階を表します。最初の段階は 物理層Physical Layer)物理的な機器(ハードウェア)としてを通じて 転送が行われます。次に、第二の手順を実行します。 データリンク層Data Link Layer)情報の配信を確実にするために、物理層で送受信されるデータを管理します。第三のステップは ネットワーク層 (Network Layer)この第四のステップでは、データを安全にそして迅速に目的地に送信する能力(ルーティング)が必要となります。 トランスポート層 (Transport Layer)ノードは、両端のユーザーがデータを信頼性の高い方法で交換できるようにする役割を果たします。第五のステップは、 セッション層Session Layer)第四段階のトランスポート層と似ていますが、より高度な論理接続が可能です。第六段階は 表現レイヤPresentation Layer)データはエンコードされ、暗号化され、その他の標準的な方法で表現されます。最後に、第七のステップは アプリケーション層Application Layer)この概念を詳細に理解することは良いことですが、今回の「クラウドベースのモビリティ・コンバージェンス・セキュリティ・プロセス」では、「データリンク層」、「ネットワーク層」、「トランスポート層」で生じるセキュリティ関連の問題に焦点を当て、これらの層について見ていき、関連プロトコルについて学びます。
データリンク層
データリンク層は、物理層から受信したデバイス信号を検出し、修正します。物理層のハードウェアは、通常、LAN カードが送信する電気信号を、次のプロトコルを使用して検出します。 イーサネット(Ethernet)で MAC(Media Access Control)アドレスに基づいて通信し、ネットワークゲートウェイとして機能し、データを第3層に転送します。
ネットワーク層
ルーティングでは、実際のデータを交換する送信ステーションと受信ステーションを接続し、ナビゲーション機能を実行します。Routing)これはネットワーク層で行われるとされています。ここで最も重要なプロトコルは IP(Internet Protocol)と ICMP(Internet Control Message Protocol)ルータはこのプロトコルを使用してユーザーのメッセージをルーティングし、 ARP(Address Resolution Protocol), RARP(Reverse Address Resoultion Protocol)それは存在する。
トランスポート層
は、この層で実際の情報を交換する両方のエンティティ間の直接接続を担当します。この層の重要なプロトコルは、 TCP(Transmission Control Protocol) および UDP(User Datagram Protocol) です。それぞれに独自の利点と欠点があります。結局、データリンク層は物理機器への接続を担当し、ネットワーク層は物理機器からの信号に基づいてホスト間のルーティングを担当し、トランスポート層は実際のプロセス間の通信を担当します。
※ プロセス間通信とは、例えば、二台のコンピュータ上のアプリケーション(ブラウザ)間でデータをやり取りすることを指します。開発者の視点からすると、これはサーバーとブラウザ間の通信を処理していると考えることができます。
IV. プロトコル(データリンク、ネットワーク層向け)
各レイヤのプロトコルの種類と説明に入る前に、まずプロトコルについて説明しましょう。 プロトコル (Protocol)プロトコルとは、国々間の外交関係をどのように運営するかについての相互合意です。コンピュータの観点からすると、これは、相互に通信するためにメッセージがどのように構成され、どのように送信されるかを定義するようなものです。 構文 (Syntax), 意味(Semantics), 注文 (Timing)このモデルには、3つの要素があります。構文はデータフォーマットまたは信号を定義し、符号化方法を定義し、意味論はエラー検出、同期、フロー制御などのさまざまな制御手順を定義します。これらの要素は、送信側と受信側の間、または両端の間に配置されます。End-to-End)システムとネットワーク間の通信の速度と順序を定義しました。
この方法で定義されたプロトコルはさまざまな機能を実行します。詳細は、次の資料を参照してください。
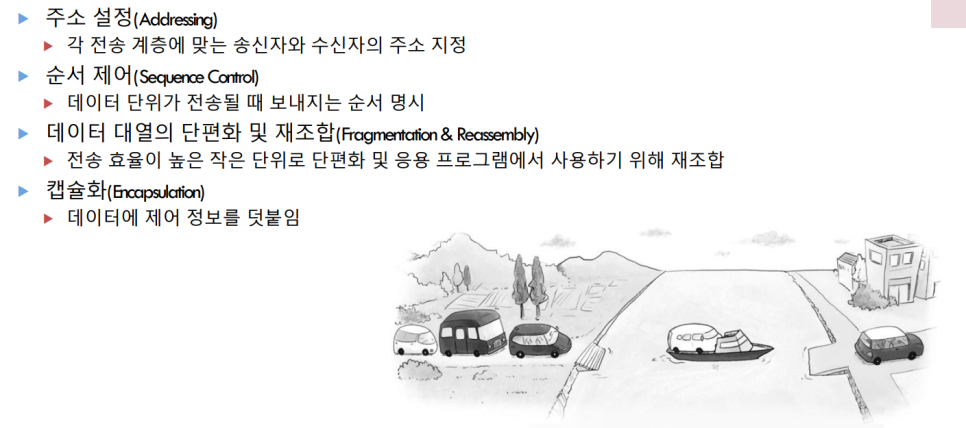
Linux とネットワーキングの講義概要を参照してください
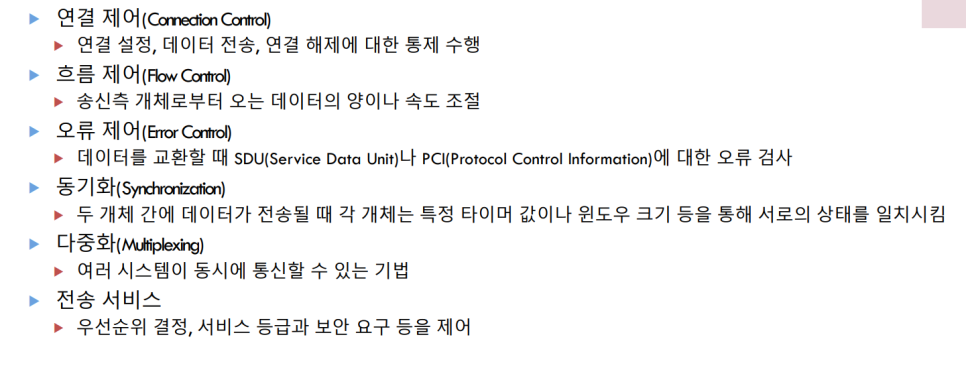
Linux とネットワーキングの講義概要を参照してください
これらを要約すると、次のようになります。簡単に読んでいただくことをお勧めします。関連する機能については、後ほどプロトコルについて説明する際に取り上げますので、ここでは省略します。
データリンク層プロトコル (Protocol)
データリンク層で最も一般的なプロトコルは次のとおりです。 イーサネット(Ethernet)イーサネットプロトコルでは、MACアドレスに基づいてネットワークハードウェア(ネットワークアダプタ)間の通信が可能です。イーサネットパケットの最小長は64KB、最大長は1,518KBです。パケット構造は、次の図のように設定できます。
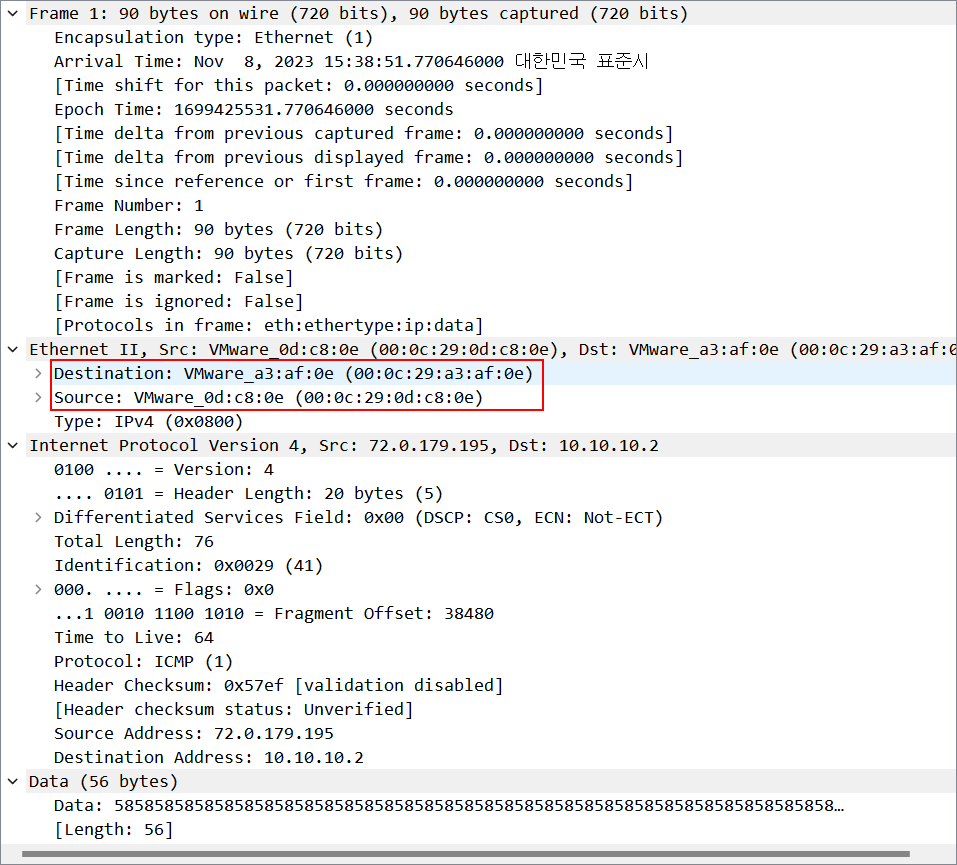
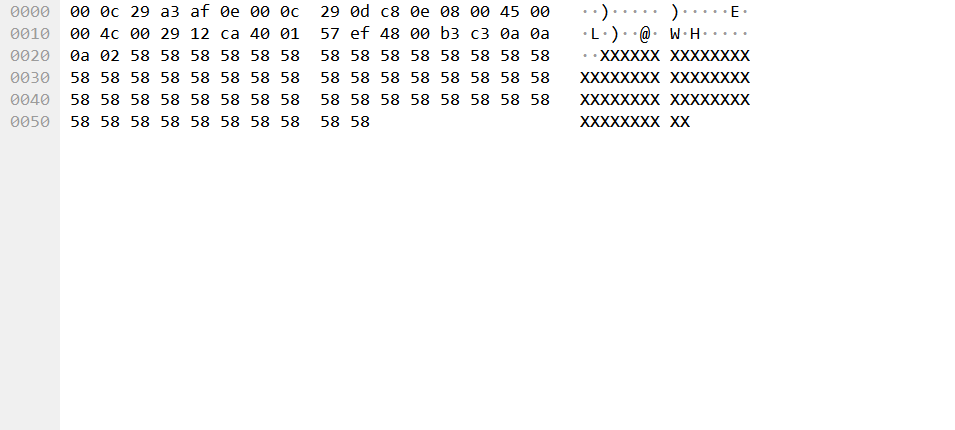
これらのトピックは非常に広範囲であるため、まず知っておくべきことは Destination MAC Address(目的地 MAC 住所)と Source MAC Address(送信者 MAC 住所)目的地 MAC アドレスは、パケットを受信するネットワークインタフェースに対するものです MAC 住所で検索 MAC アドレスは、LAN カードの固有の識別子と考えることができます。上の最初の写真では、括弧内に表示されています。 ':'は分離されています MAC これはアドレスであり、かつてはハードウェアメーカーが製造プロセス中に変更できなかったものですが、現在ではドライバによって変更できます。を通じて 変更することができます。
※ MAC 住所は IP アドレスとマッピング しかしそれはそうします。 IP アドレスについては後で説明しますが、サービスを提供するサーバーの一意の識別子として指定されています。 IP アドレスを変更するハッキング攻撃を防ぐため IP アドレスだけでなく MAC 住所と IP アドレスを一緒に保存するしたがって IP アドレスを変更してアクセスしようとしても、 MAC アドレスによってブロックされていた可能性がありますが、 MAC アドレスが変更可能になると、フィッシングサイトは継続的にサーバーに要求を送信し、自分のアドレスを取得します。 MAC アドレスとサーバ IP 攻撃は、アドレスを置き換える(傍受する)ことによって行われることが多い。
※ 簡単に言えば、最近では珍しいことですが、地方の祖父母に手紙を送ることを想像してみてください。 手紙これは、パケットがメッセージになる方法と、そのメッセージが郵便局を通じてどのように配信されるかを定義しています。 プロトコルそれはそれを活用することです。
宛先の MAC アドレスがすべて 1 (FF:FF:FF:FF:FF:FF:FF) の場合、以降の ブロードキャスト パケットが使用されます。送信元の MAC アドレスは、パケットを送信しているネットワークインタフェースの MAC アドレスを指します。これは、私のコンピュータの LAN カードの MAC アドレスです。
ネットワーク層プロトコル (Protocol)
ネットワーク層のプロトコルは通常、 IP(Internet Protocol)と ICMP(Internet Control Message Protocol)あります。 IPと ICMP プロトコルに入る前に、前のデータリンク層プロトコルが使用されます。 MAC 住所に関連する ARP(Address Resolution Protocol)それを説明しようと思います。 ARP通信ターゲットシステムに到達するために使用されるネットワークインタフェースです MAC 住所を探そうとするときに使用します。受取人の MAC 質問「アドレスが LAN カードの一意の識別子であるとどのように分かりますか?」の答えは、イーサネット プロトコルではパケットが宛先にルーティングされるということです。 MAC それが、私たちが住所を持てる理由でもあります。 ARPは IP 住所と MAC アドレスのマッピング プロトコル私のパソコンについてですが IP 住所と MAC アドレスだけでなく、メッセージが送信される受信者(サーバ)も指定します IP 住所と MAC アドレスをマッピングします。まず、 ARP Request送信 IP アドレスに基づいて、宛先 MAC 住所を探してください。 ARP Reply プロセスを通じて目的地に移動します MAC アドレスが届いたら、 MAC アドレスをテーブルに格納し、同じ宛先が後で要求されたときに、テーブルを参照してデータを転送することができます。 ARP Requestそうすると、後で放送内容を取り上げます。を通じて リモートホストに応答させます。
arp -a※ このコマンドでは、Linux-Ubuntu では IP アドレスと MAC アドレスの両方が表示されます。
IP アドレスはパケットに追加され、Ethernetプロトコルで記述されます。最初に注意すべきことは、 Source Address, Destination Address, TOS(Type Of Service), TTL(Time To Live), Protocol 程度がある。 Source, Destination Addressそれぞれは送信側です IP アドレスと受信 IP アドレス TOSルータがパケットを処理する優先度を定義します。優先度は、 最小遅延delay), 最大スループット (MTU), 最大の信頼性reliability), 最小コスト (cost)最小遅延を設定できます。デフォルトでは 0 です。最小遅延は文字通り、伝送遅延を最小化し、スループットを最大化します。Maximum Transmission Unit)送信可能なデータサイズは、最大の信頼性を意味し、エラーを最小限に抑え、通信の信頼性を高めることを目的としています。最小コストとは、さまざまなルーティングパスを最小のコストで通過できることを意味します。 QOS(Quality Of Service はサービスに関連付けられており、これはより多くの料金を支払うことで優先順位が高くなることを意味します。また、TOS フィールドは、優先順位を実現するためのものです。
TTL は、ルーティングプロセス中に経由したルータの数に応じて 1 ずつ減少し、ゼロになるとパケットは破棄されます。これは後で説明する ICMP プロトコルと関連しています。IP では、プロトコルとは ICMP、IGMP、TCP、UDP の上位層プロトコルを指し、後で説明するトランスポート層と関連しています。
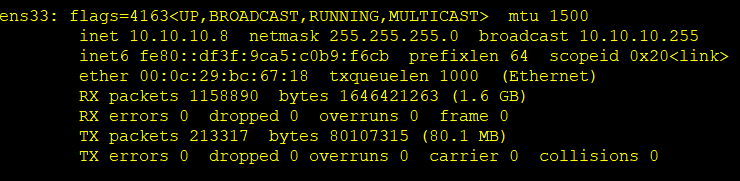
※ Linux-Ubuntuで ifconfig(Windows の場合 ipconfig)Ethernet アドレスを入力すると、MAC 住所) IP 上の写真にあるアドレスを見ることができます。 inetが IP それが住所です。 ether 部分 MAC アドレスです。もう少し説明したい部分は RX, TX これはその一部です。 RX packetsは、正常に受信されたパケットの量です TX packetsは、正常に送信されたパケットの数です。 errors, dropped, overrunsエラー率、破棄されたパケットの量、およびオーバーランしたパケットの量を指します。 droppedDDoSの場合DDos)攻撃を受けると増加することがあります。
ifconfig コマンドの詳細な説明として、ネットワークを開始および停止するには、up/down と を使用できます。
ifconfig hw ether 바꿀값MAC アドレスを変更することができます。 ifconfigで IP アドレスも変更できますが、再起動するとリセットされます。 ip コマンドを使用して ifconfig(ip addr)次のような情報を表示できます MAC, IP アドレスも変更できます。
次に、IPプロトコルのアドレスシステムについて詳しく見てみましょう。
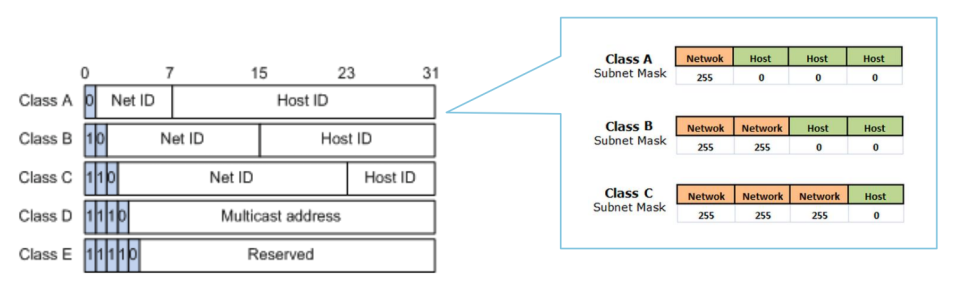
Linux とネットワーキングの講義概要を参照してください
これは大きなことです 5つのクラスそれらは二つのカテゴリーに分けられます。まず IP このアドレスは、頻繁に見るため、私たちには馴染みがあるかもしれません。しかし、理論的には、バイナリで 32 ビットごとにドットを置いて 8 桁に分けられています。これは、ルータを設定するときに見ることの多い、おなじみのフォーマットです。 '192.168.0.1'から構成されていました IP 上の画像でご覧いただけるように、各クラスは、ネットワーク帯域幅のどの部分にバイナリ数で割り当てられるかによって、前から順にセクションに分けられています。 Class D, E通常、プライベート(個人)ネットワーク帯域幅のために使用できないクラスです A, B, これは C クラスとして実装されています。各クラスが属するネットワークの数は異なります。 A このクラスは最大です C クラスは最も小さいです。上の写真にはたくさんのクラスが見られます。192.168.0.1' さらに、 C このクラスでは、最前面のフィールドは 192 から 223 までの範囲になります。
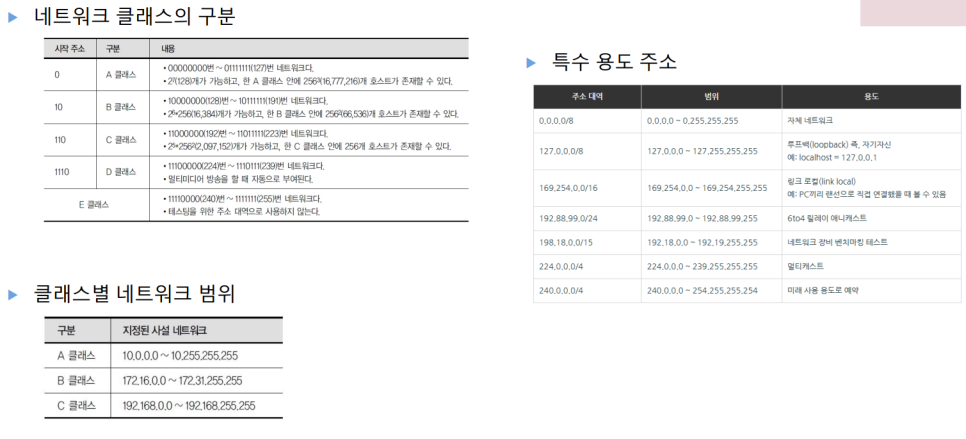
Linux とネットワーキングの講義概要を参照してください
この概念によると、ルータに接続されたデバイスはクラスごとに同じネットワークフィールドを持ち、唯一異なるのはホスト部分です。 C クラスの場合、最初の 3 フィールドはネットワークアドレスであるため、ルーターに接続されたあらゆるデバイス、それが企業内のデバイスであれ教育機関のデバイスであれ、それらのデバイスが割り当てられたネットワークアドレスにアップロードすることで作業の結果を共有できます。ただし、最後のフィールドであるホストアドレスでは使用できない値があります。 最初の数字(0)と最後の数字(255)これは、0 がネットワーク範囲を識別し、255 がブロードキャスト用のネットワークアドレスであるためです。ブロードキャストについては後で説明しますが、簡単に言えば、同じネットワーク範囲内のすべての人にパケットを送信する、一対多の関係です。
※ さらに サブネットマスク (Subnet Mask)あります。下の写真を見てください。 netmaskこれはサブネットマスクであることがわかります。サブネットマスクは、各クラスに割り当てられたネットワーク範囲をより詳細なサブネットに分割します。 IP より多くのアドレスを特定するのに役立ちます C クラスの場合、最後のフィールドはホストです ID 2ビットネットワーク IDこれをで割ると '255.255.255.0'たとえば、サブネット 1 は 192.168.1.1~192.168.1.254 とサブネット 2 192.168.2.1~192.168.2.254 になります。
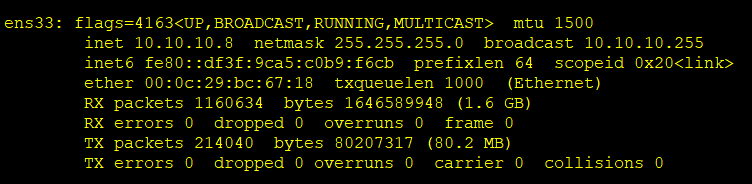
このサブネットマスクを通じて アドレスをより広く分割する理由は IPv4(Internet Protocol version 4)と IPv6(Internet Protocol version 6)これまで説明してきた既存のアドレス指定方式が IPv4 であることを知っていれば、理解しやすいでしょう。
※ 実は、IPv5は存在していました。現在は存在しなくなっていますが、その理由を知ることは興味深いものです。
既存 IPv4約43億 IP 最初は住所を持つことさえ知らなかったのですが、ネットワークが発展するにつれて、日常生活でよく見かけるスマートフォンやタブレット、ノートパソコンなどのデバイスに徐々に慣れていきました。 PC, スマートウォッチやさまざまな健康関連のデバイスや機械が普及するにつれて IP アドレスが尽きてしまったので、直すことにしました。 IPv6が登場しました。これらの二つのバージョンはそれぞれ独立したアドレス指定システムでした。 IPv6128 ビットで表現されます。両方のアドレスシステムは現在も使用されています。
※ IP プロトコルに関して知っておくべき追加のプロトコルがあります。 DNS(Domain Name Service)あります。 DNSは アプリケーション層プロトコルしかし、 IP これは、覚えやすいドメイン名アドレスである「アドレス」に関係します。 IP それはアドレスを変換するからです。ここでは ドメイン (Domain)識別子を意味し、ドメイン名アドレスは www.naver.com, www.google.comのように 私たちは、Naver や Google にアクセスするために、アドレスバーに単に文字を入力することが多いです。 このアドレスは www.naver.com ですが、実際には、com の後にドットが付いています。これは 'kr' です。これはルートドメインであり、ドメイン名のアドレスはここから始まります。時には、アドレスの末尾に 'kr' が付いていることもあります。これは国別ドメインです。
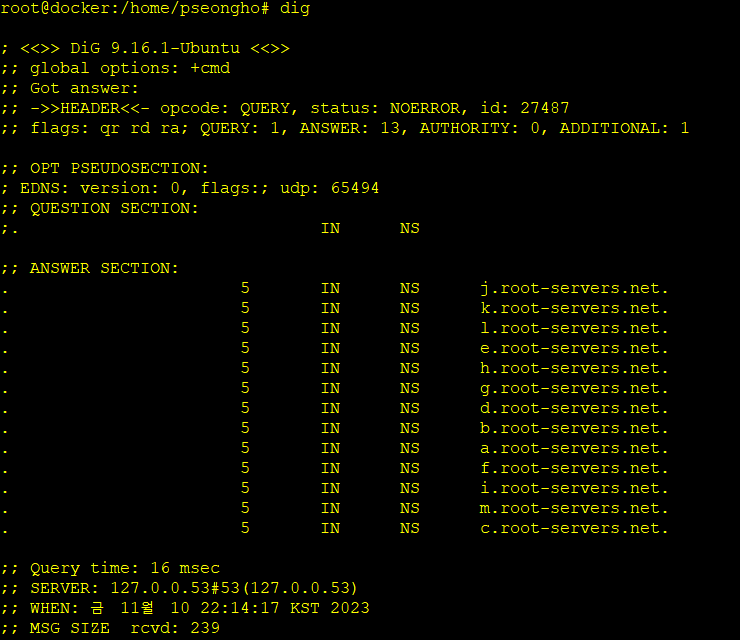
上の写真を見てみると、 dig 名前サーバで設定されている情報を取得するコマンドを入力したことがわかります。この名前サーバのアドレスは 127.0.0.53 です。 ネームサーバ (Name Server)コンピュータが理解できるドメイン名のアドレスとはどのようなものでしょうか。 IP アドレスを提供するサーバーです。アクセスしたいウェブサイトのドメイン名アドレスを入力すると、ネームサーバーがを通じて そのサイトでは IP アドレスを探すプロセスには、実際には多くのネームサーバが関係します。
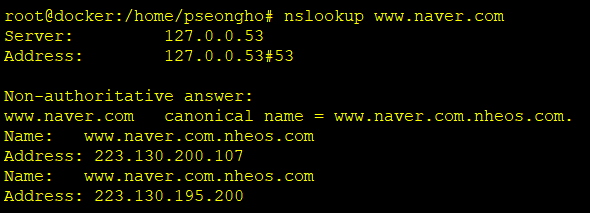
nslookup 도메인이름주소nslookup は、IP アドレスを取得するために、ネーム サーバからドメイン名のアドレスを要求するコマンドです。
www.naver.com 隣に canonicalこれは次のように表示されます www.naver.comの それをニックネームとして考えてください。
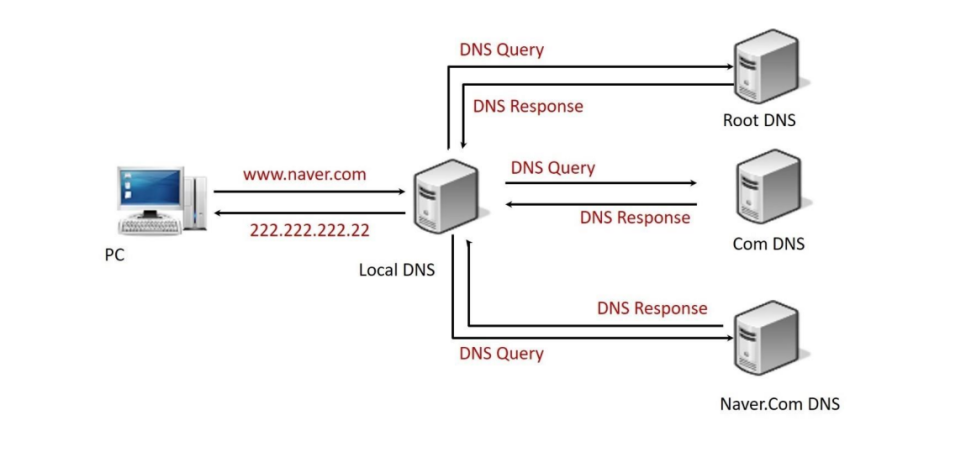
Linux とネットワーキングの講義概要を参照してください
※ DNS スパム(DNS Spoofing) は、攻撃者がネームサーバを操作して、ユーザーからの IP アドレスへのリクエストに対する応答を変更し、ユーザーに誤った IP アドレス を送信させる攻撃の一種です。この攻撃を利用すると、ユーザーを偽装されたウェブサイトに誘導し、機密情報を盗み出すことができます。
※ 特定のIPアドレスのルーティングパスを探すコマンドがあります。Windowsでは「tracert」、Linuxでは「traceroute」と呼ばれます。Linuxでは「traceroute」パッケージをインストールする必要があります。
dig コマンド以外に、ネームサーバーを確認する方法としては、/etc/resolv.conf ファイルを確認することもあります。ここで示されているネームサーバーに対して ping を実行しても正常に反応しない場合は、Google のネームサーバーである 8.8.8.8 に変更してみてください。それでも正常に反応しない場合は、インターネットに問題がある可能性があります。
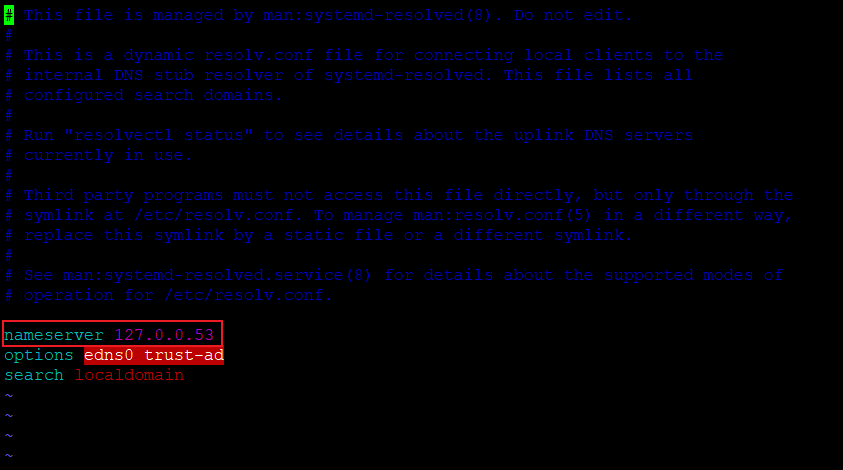
この図に示されているネームサーバー部分を変更するだけです。
IP 次に紹介するプロトコルは ICMP(Internet Control Message Protocol)はい、でも、すでに多くのことを述べたので、次の投稿で続けたいと思います…
レビュー
平日は毎日アップロードしていました。ここ数日は授業が分かりにくかったので、理解に集中したかったのでアップロードしませんでした。実際、見落としたことがたくさんあり、全部書くことはできないと思いますが、できるだけ書くように努力しました。実践以外の理論の授業の2日間分の内容もアップロードしようと考えたのですが…結局、たくさんアップロードしてしまいました。🥲2部も書くくらいの内容なので、ぜひ楽しみにしていてください。