
容量变得太大了… 我目前正在写关于网络层 ICMP 协议的第二篇文章。请查看下一篇文章!
一、概述
网络这是一个涵盖整个通信过程的概念,范围从物理方面到非物理方面,而网络类型则根据规模而不同。 LAN(Local Area Network)通常通过长度小于 300 米的通信线路连接 PC 大型机Main Frame)以及一组工作站。 MAN(Metropolitan Area Network) LAN到高速主干网Backbone)以束的形式出现, LAN 它提供了高数据传输速率。 WAN(Wide Area Network)是一个分布在不同地理位置的网络 LAN它可以在更广泛的区域中进行配置。网络类型取决于数据传输方式,有线路交换网络和分组交换网络。我们来看看分组交换网络。 协议在该情况下 OSI(Open System Interconnection) 7 层虽然可以配置各种协议,但了解协议的基本概念、功能和类型非常重要,同时还需要深入了解数据链路层、网络层和传输层的协议。剩下的三层,即表示层和应用层的协议,将在后面介绍。
二、网络和类型
网络(NetWork) 是一个将网格的词语Net和工作的词语Work结合在一起的术语,意思是它像网格一样紧密而广泛地相互连接。虽然这是一个在IT行业中常用的术语,但由于计算机(PC)和智能手机的普及,使得这个术语变得非常流行,几乎人人都了解。简单地说,网络是一种连接两个或多个计算机或智能手机的通信网络。网络类型根据其规模或数据传输方式进行分类。根据规模,它们可以分为LAN(Local Area Network),MAN(Metropolitan Area Network),和WAN(Wide Area Network) .
局域网 (LAN)
LAN 通常在考虑在家中使用互联网时很容易理解。它通常通过低于 300M 的通信线路连接,这意味着电流或无线电信号的传输范围在房子内部很好,但在外部就不太好。高速通信网络是在 1980 年代初期在 Xerox 研究实验室开发的,当时采用了名为以太网 (Ethernet) 的计算机连接方法。
MAN(大都市区网)
LAN在高速下 核 (Backbone)以束的形式 LAN 它提供了高数据速率。主干网只是一组通过高带宽连接到其他网络集群的小型网络。通常,其覆盖范围被认为是连接城市或大型校园。
广域网 (WAN)
这是一种可以在长距离上连接地理上分散的通信网络的网络,例如区域、国家和大陆之间的网络。正是这种网络使我们能够访问 Google 和 Netflix 等服务。
网络传输方法是 线路切换网络Circuit Switched Network)和 分组交换网络Packet Switched Network)当然有,但既然我们实际上使用的是分组交换网络,那么理解这个概念就足够了。分组交换网络是一种将要发送的信息进行传输的网络。 数据包提出请求的用户将请求分割成小单元,并将发送者和接收者地址插入到数据包中,然后将数据包发送到数据包交换网络。 分组交换路由器会查看数据包中的地址,并根据网络状况使用多个路由将其转发到最终目的地。通过 它可以传输。通信路径未指定。
※ 这里的源地址和目的地址指的是 IP 地址,这将在稍后讨论,但 IP 地址会与 MAC 地址一起传输。
III. OSI(Open System Interconnection) 7 层
这是一个无效的图像。图中显示 OSI(Open System Interconnection) 7 层结构他表达了这一点。 OSI 层 7 指网络通信的七个阶段。第一个阶段是 物理层Physical Layer)作为物理设备(硬件)通过 传输已完成。第二步是 数据链路层Data Link Layer)它管理物理层传输和接收的数据,以确保信息的传递。第三步是 网络层 (Network Layer)第四步涉及将数据安全快速传输到目的地的能力(路由)。 传输层 (Transport Layer)节点起着确保两个点之间的用户可靠地交换数据的作用。第五步是 会话层Session Layer)它与第四阶段即传输层类似,但允许实现更先进的逻辑连接。第六阶段是 表达层Presentation Layer)数据被编码、加密并以标准的方式表示。最后,第七步是 应用层Application Layer)虽然详细了解这一概念是很有必要的,但在本"基于云的移动融合安全流程"中,我们将专注于"数据链路层","网络层"和"传输层"中出现的安全相关问题,并将详细分析这些层,了解相关协议。
数据链接层
数据链路层检测并校正来自物理层的设备信号。物理层的硬件通常使用以下协议检测 LAN 卡发送的电信号: 以太网 (Ethernet)用 MAC(Media Access Control)它基于地址进行通信,并充当网络网关,将数据传输到第三层。
网络层
路由涉及连接交换实际数据的发送和接收站,并执行导航功能。Routing)据说这是在网络层完成的。这里最重要的协议是 IP(Internet Protocol)和 ICMP(Internet Control Message Protocol)路由器使用此协议来路由用户消息,并与 ARP(Address Resolution Protocol), RARP(Reverse Address Resoultion Protocol)它存在。
传输层
负责在该层中交换实际信息的两个实体之间的直接连接。该层中的重要协议包括 TCP(Transmission Control Protocol) 和 UDP(User Datagram Protocol),每个协议都有其自身的优缺点。最终,数据链路层负责连接到物理设备,网络层负责根据来自物理设备的信号在主机之间进行路由,传输层负责实际进程之间的通信。
※ 进程间通信是什么?例如,它负责在两台计算机上的应用程序(浏览器)之间交换数据。从开发人员的角度来看,它可以被视为处理服务器和浏览器之间的通信。
四、协议(数据链路、网络层面的协议)
在进入每一层的协议类型和描述之前,我们先来解释一下这些协议: 协议 (Protocol)协议是国家之间如何建立外交关系的共同协议。从计算机的角度来看,它就像定义消息的结构以及如何传输消息,以便彼此进行通信。 语法 (Syntax), 含义(Semantics), 订单 (Timing)它包含三个要素: 语法定义数据格式或信号,编码方法,语义定义各种控制过程,如错误检测、同步和流量控制。这些要素的顺序位于发送器和接收器之间,或位于两端之间。End-to-End)定义了系统与网络之间的通信速度和顺序。
以这种方式定义的协议执行各种功能。有关详细信息,请参阅以下资料:
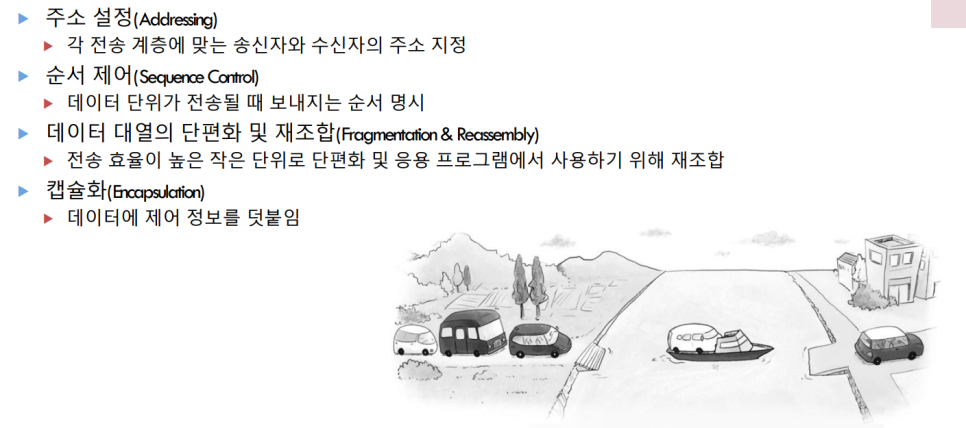
请参阅《Linux 和网络》讲座大纲
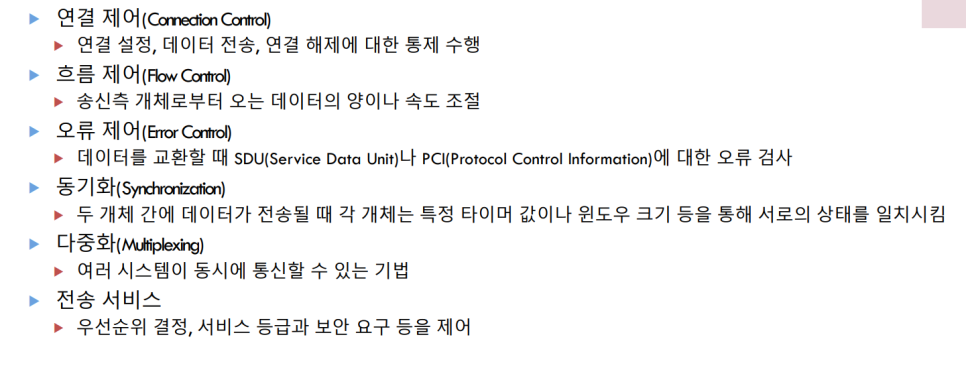
请参阅《Linux 和网络》讲座大纲
可以总结如下。我们建议您简要阅读一下,相关功能将在我们讨论协议时进行介绍,因此我们将略过它们。
数据链路层协议 (Protocol)
数据链接层中最常见的协议是 以太网 (Ethernet)以太网协议允许基于 MAC 地址进行网络硬件(网络适配器)之间的通信。以太网包的最小长度为 64 KB,最大长度为 1,518 KB。包结构可以配置如下图所示。
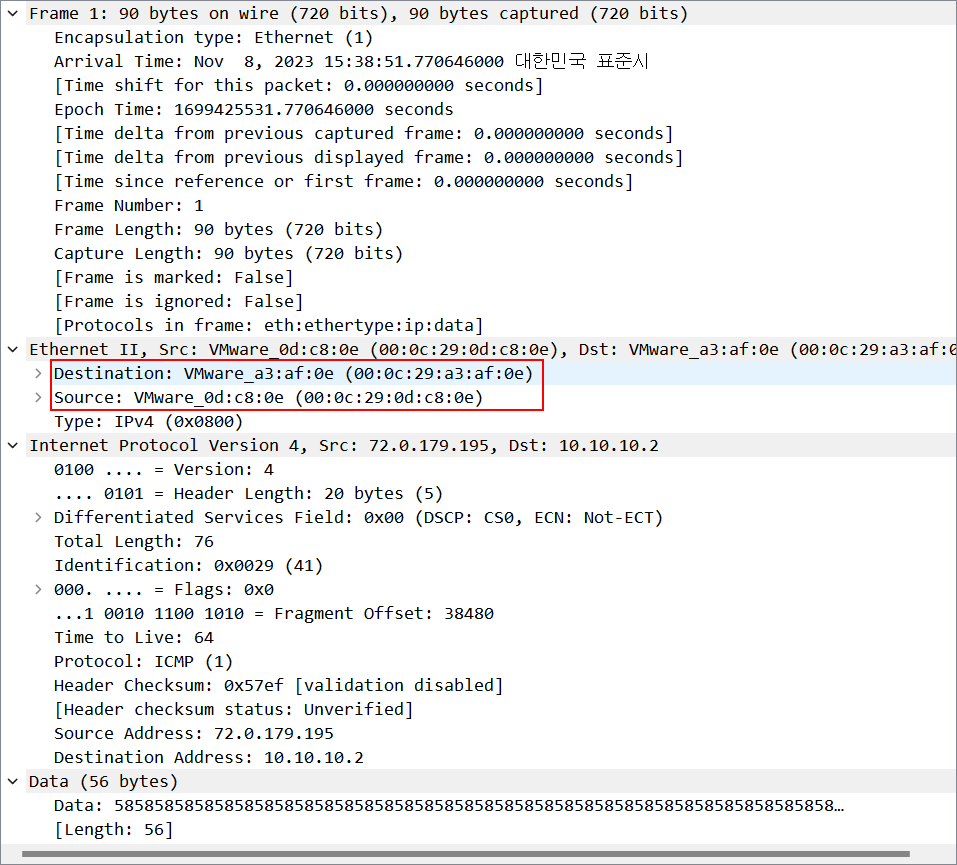
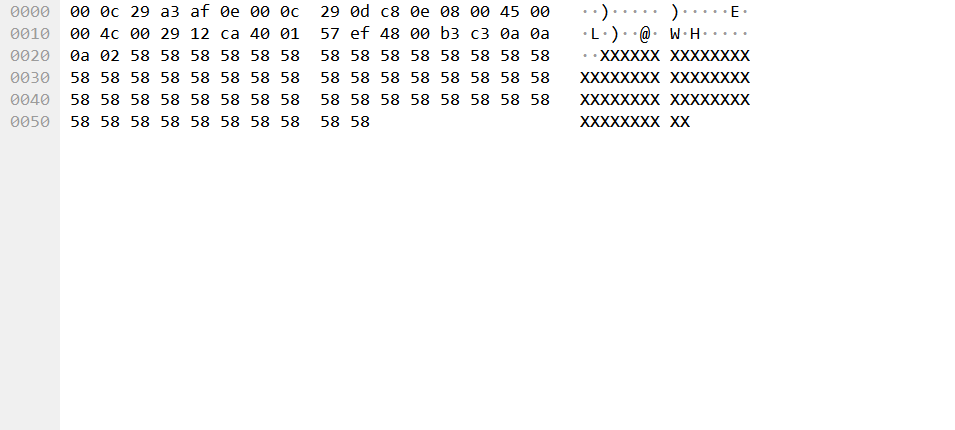
由于这些主题非常广泛,所以你需要先了解的第一件事是 Destination MAC Address(目的地 MAC 地址)和 Source MAC Address(发件人 MAC 地址)目的地 MAC 地址是接收数据包的网络接口 MAC 按地址 MAC 您可以将地址视为局域网卡的唯一标识符。在上图中,您可以在圆括号中看到它。 ':'被分隔开来 MAC 这是一个地址,而在过去,硬件制造商无法在制造过程中更改此地址,但现在驱动程序通过 可以更改。
※ MAC 地址是 IP 地址和映射 但它确实做到了。 IP 地址将在稍后讨论,但它被指定为提供服务的服务器的唯一标识符。 IP 为了防止更改地址的黑客攻击 IP 不仅仅是通过地址 MAC 地址和 IP 一起保存地址因此 IP 即使您尝试通过更改地址来访问它, MAC 它可能被地址阻止了。但 MAC 随着地址的变化,网络钓鱼网站不断向服务器发送请求,以获取其自己的 IP 地址。 MAC 地址和服务器 IP 攻击通常是通过替换(颠覆)地址来实现的。
※ 简单地说,如今这种情况很少见,但想象一下,你要给农村的一个祖父母寄一封信。 信件它定义了一个数据包如何成为一条消息,以及该消息如何通过邮局进行传递。 协议关键是如何利用它。
如果目标 MAC 地址为全 1 (FF:FF:FF:FF:FF:FF:FF),则将使用后续的 广播包。源 MAC 地址指的是发送包的网络接口的 MAC 地址,即我的计算机的局域网卡的 MAC 地址。
网络层协议 (Protocol)
网络层的协议通常是 IP(Internet Protocol)和 ICMP(Internet Control Message Protocol)有的。 IP和 ICMP 在进入协议之前,先使用之前的数据链路层协议 MAC 与地址相关 ARP(Address Resolution Protocol)我会尽力解释一下。 ARP是用来连接通信目标系统的网络接口 MAC 在尝试查找地址时使用。收件人的 MAC 对于"如何知道地址是局域网卡的唯一标识符?"的问题,答案是:在以太网协议中,数据包是以目的地为地址的。 MAC 这也是为什么我们可以有地址的原因。 ARP IP 地址和 MAC 映射地址 协议至于我的电脑 IP 地址和 MAC 不仅包括地址,还包括要发送消息的接收人(服务器) IP 地址和 MAC 它映射地址。首先, ARP Request发送 IP 基于地址,确定目的地 MAC 找到地址。 ARP Reply 通过流程导航到目标位置 MAC 当您收到地址后, MAC 它将地址存储在表中,使得在以后请求相同目的地时,可以通过查阅表来传输数据。 ARP Request当我们这样做时,我们将稍后报道这项广播活动。通过 让远程主机响应。
arp -a※ 此命令在 Linux-Ubuntu 上显示 IP 地址和 MAC 地址。
IP 地址被添加到数据包中,数据包使用以太网协议来记录。首先要注意的一点是, Source Address, Destination Address, TOS(Type Of Service), TTL(Time To Live), Protocol 有一个学位。 Source, Destination Address分别为发送端 IP 地址和接收 IP 地址 TOS定义路由器处理数据包的优先级。优先级包括 最小延迟 (delay), 最大吞吐量 (MTU), 最高可靠性reliability), 最低成本 (cost)您可以设置最小延迟,默认为 0。最小延迟实际上会将传输延迟降至最低,并最大化吞吐量。Maximum Transmission Unit)可发送的数据大小代表了最大的可靠性,旨在尽可能减少错误,提高通信的可靠性。最小的成本意味着可以以最低成本穿越各种路由路径。 QOS(Quality Of Service 与服务相关,这意味着支付更多的费用可以获得更高的优先级,而 TOS 字段则使得这种优先级得以实现。
TTL 在路由过程中通过的每个路由器上都会减少一,当达到零时就会丢弃数据包。这与后面将要讨论的 ICMP 协议有关。在 IP 中,协议指的是 ICMP、IGMP、TCP 和 UDP 的上层协议,也与后面将要讨论的传输层有关。
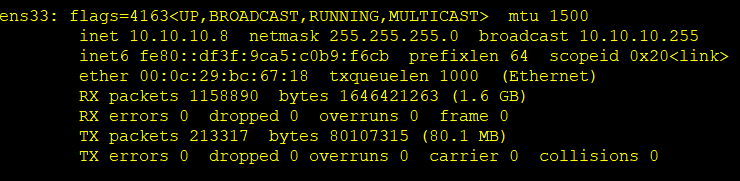
※ Linux-Ubuntu在 ifconfig(对于 Windows ipconfig)当您输入以太网地址时MAC 地址) IP 您可以在上图中看到地址。 inet IP 这是地址。 ether 部分 MAC 地址。我想进一步解释的部分是 RX, TX 这只是其中的一部分。 RX packets是成功接收到的数据包数量 TX packets是成功发送的数据包数。 errors, dropped, overruns指错误率、丢弃包的数量以及超限包的数量。 dropped在 DDoS 事件中DDos)如果受到攻击,则其值会增加。
为了进一步解释 ifconfig 命令,它允许您按 up/down 启动和停止网络,以及
ifconfig hw ether 바꿀값MAC 您可以更改地址。 ifconfig用 IP 您也可以更改地址,但重启时该地址将被重置。 ip 使用命令 ifconfig(ip addr)您可以查看如下信息: MAC, IP 您还可以更改地址。
为了了解 IP 协议的地址分配方案,我们来看看
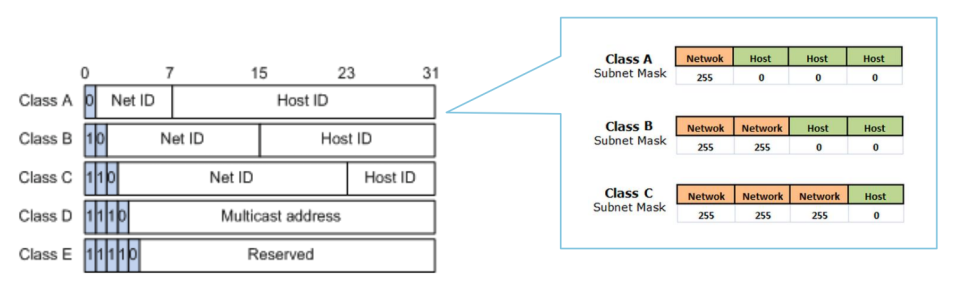
请参阅《Linux 和网络》讲座大纲
这非常重要 五个班级它们分为两类。首先 IP 这个地址可能对我们来说很熟悉,因为我们经常看到它,但从理论上讲,它是通过在每个 32 位二进制数后加上一个点来划分为 8 位的。这就是我们在配置路由器时看到的熟悉的格式。 '192.168.0.1'由以下部分组成 IP 如上图所示,每个类别被分为多个部分,从前面开始,根据二进制数字分配网络带宽的哪个部分。 Class D, E是无法在生产环境中使用的类,通常用于私有(个人)网络带宽 A, B, 它实现为 C 类,每个类可以属于的网络数量不同。 A 这个班级是最大的 C 类是最小的单元。你可以在上面看到很多类。192.168.0.1' 此外, C 对于此类别,最前面的字段可以从 192 到 223。
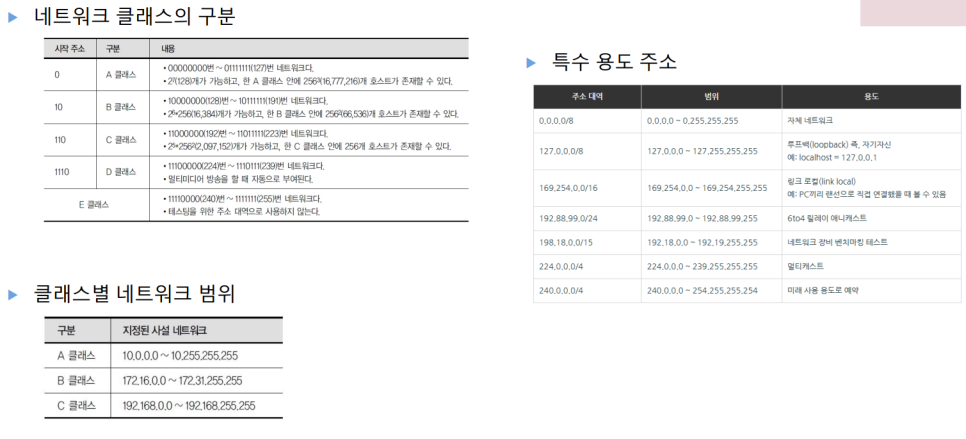
请参阅《Linux 和网络》讲座大纲
根据这一概念,连接到路由器的设备具有相同的网络字段(按类别划分),唯一不同的是主机部分。 C 对于班级,前三个字段是网络地址,因此位于该位置的任何连接到路由器的设备,无论是校园还是教育机构,都可以通过将其工作结果上传到分配给它们的网络地址来共享这些结果。但是,最后一个字段(主机地址)中有一个无法使用的值。 第一个数字(0)和最后一个数字(255)这是因为 0 标识网络范围,而 255 是广播的网络地址。广播将在稍后讨论,但简单地说,它是一种一对多关系,其中数据包会发送给同一网络范围内的所有人。
※ 此外 子网掩码 (Subnet Mask)有的。你可以看下面的照片。 netmask您可以看到,这是一个子网掩码。子网掩码将分配给每个类的网络范围分割成更详细的子网。 IP 帮助您识别更多地址, C 对于类,最后一个字段是主机 ID 2 位网络 ID如果我们除以 '255.255.255.0'例如,子网 1 是 192.168.1.1~192.168.1.254 和子网 2 192.168.2.1~它变成 192.168.2.254。
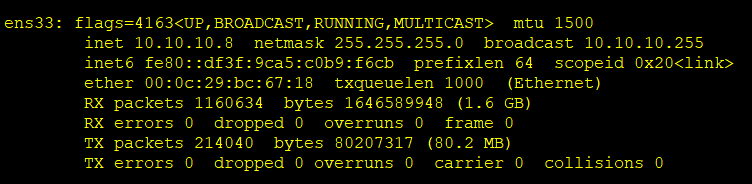
此子网掩码通过 分割地址更广泛的原因是 IPv4(Internet Protocol version 4)和 IPv6(Internet Protocol version 6)如果您知道到目前为止我们介绍的现有地址分配方案是 IPv4,就很容易理解。
※ 其实曾经有过 IPv5。它现在已经消失了,但了解其消失的原因还是很有意思的。
之前的 IPv4 可拥有大约 43 亿个 IP 地址,因此最初我并不认为会出现不足的情况。然而,随着网络的发展,智能手机、平板电脑、笔记本电脑、PC、智能手表、各种与健康相关的设备以及机器等日常生活中常用的设备数量不断增加,IP 地址就变得不够用了。因此,引入了 IPv6 来解决这个问题。这两个版本是独立的地址系统,IPv6 表示为 128 位。这两个地址系统目前仍在使用。
※ IP 除了该协议之外,还有一些其他协议,了解这些协议对于理解该协议很有帮助。 DNS(Domain Name Service)有的。 DNS 应用层协议不过, IP 这与地址有关,这些地址是易于我们记忆的域名地址。 IP 因为它会转换地址。 域 (Domain)指标识符,而域名地址是 www.naver.com, www.google.com像 我们通常只需在地址栏中输入地址即可访问 Naver 或 Google。 我们知道地址是 www.naver.com,但事实上,com 后面有一个点。这是 'kr'。这是根域名,域名地址从这里开始。有时你可能会看到地址的结尾是 'kr',这是国家域名。
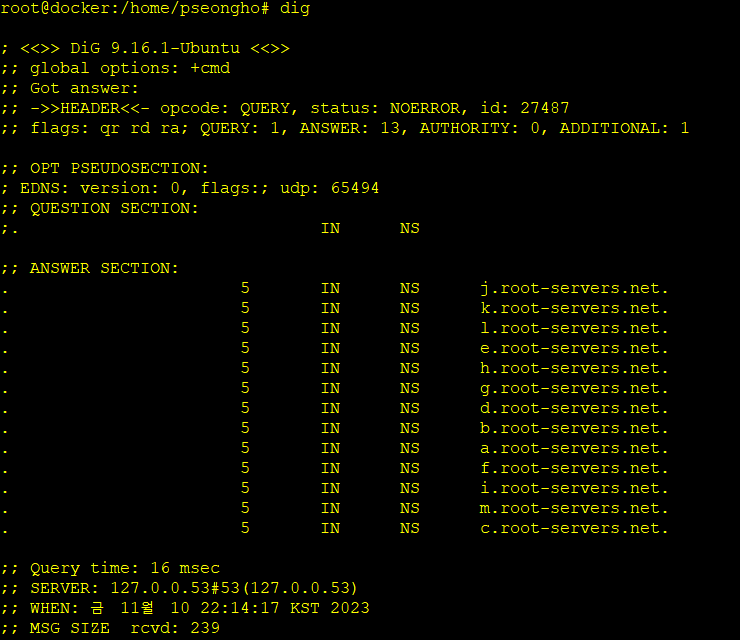
如果你看一下上面的照片, dig 您可以看到,我输入了一个命令,该命令检索名字服务器上配置的信息,在这种情况下,该信息是 127.0.0.53。 名称服务器 (Name Server)计算机可以理解的域名地址是什么? IP 提供地址的服务器。当我们输入想要访问的网站的域名地址时,名字服务器通过 在该网站上 IP 找到地址的过程实际上涉及许多名字服务器。
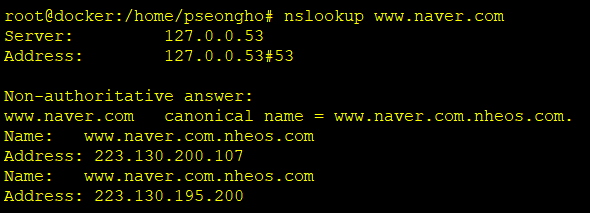
nslookup 도메인이름주소nslookup是一个命令,用于从名字服务器请求域名地址,以便获取 IP 地址。
您将在 canonical 旁边看到 www.naver.com,这是 www.naver 的昵称。com 的 。
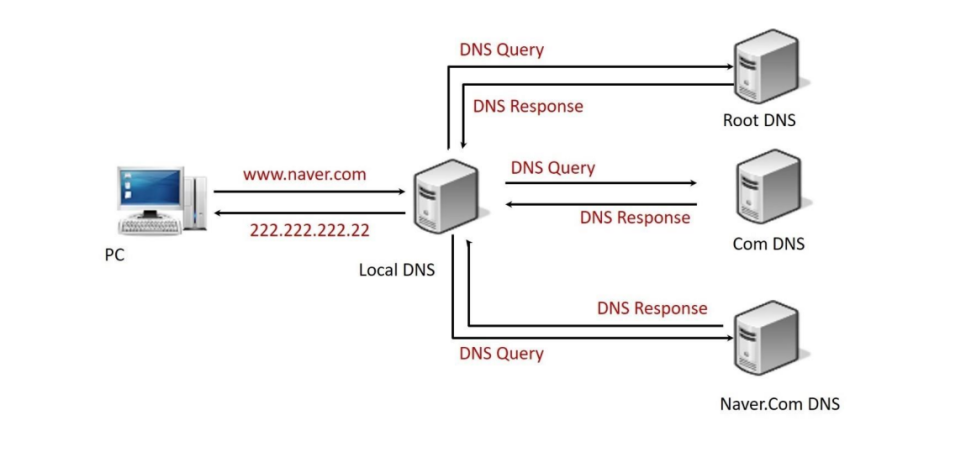
请参阅《Linux 和网络》讲座大纲
※ DNS 垃圾邮件(DNS Spoofing) 是一种网络攻击,攻击者通过操纵名字服务器来改变名字服务器在普通用户请求 IP 地址时的响应,使用户收到一个 不正确的 IP 地址.这种攻击可用于引导用户访问虚假网站并窃取其敏感信息。
※ 有一个命令可以查找特定 IP 地址的目的路由路径。在 Windows 中,这个命令称为「tracert」,而在 Linux 中,称为「traceroute」。在 Linux 中,您需要安装「traceroute」包。
除了使用 dig 命令之外,还可以通过查看 /etc/resolv.conf 文件来检查名字服务器。如果您 ping 了这里列出的名字服务器,但它不能正常工作,请尝试将其更改为 Google 的名字服务器 8.8.8.8。如果仍然不能正常工作,可能是因网络问题造成的。
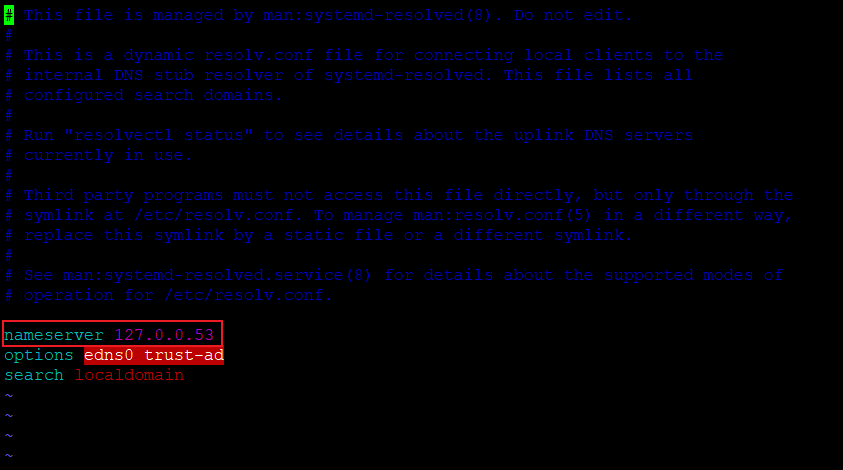
只需更改此图中显示的名字服务器部分。
IP 我们接下来要介绍的协议是 ICMP(Internet Control Message Protocol)是的,但我已经谈论了这么多,我想在下一篇文章中继续说下去……
评论
平日我每天都在上传,最近几天没有上传是因为课程很难理解,我想专注于理解它们。其实我错过了很多内容,我不认为我能全部涵盖,但我尽力做到了。我也考虑除了实践课以外,上传理论课的2天内容,但…我上传了太多材料了。🥲有太多的内容,我要写第二部分了,请期待吧。